Seguridad de webhooks
Esta página te guía por los pasos para agregar una capa extra de seguridad a tu webhook.
Agregar un método de autenticación de webhook
En tus proyectos de OpenFn puedes usar webhooks para recibir datos de aplicaciones externas con un trigger webhook. Para más seguridad, cuando usas un webhook puedes exigir que las aplicaciones externas se autentiquen antes de enviar datos a tu proyecto.
OpenFn admite la autenticación HTTP básica con nombre de usuario y contraseña, y
la autenticación con clave de API mediante el encabezado de solicitud
x-api-key.
Agregar autenticación desde Project Settings
Puedes agregar un método de autenticación nuevo en Webhook Security, dentro de
los Project Settings. La autenticación que configures aquí se puede usar luego
en cualquiera de los workflows de este proyecto.
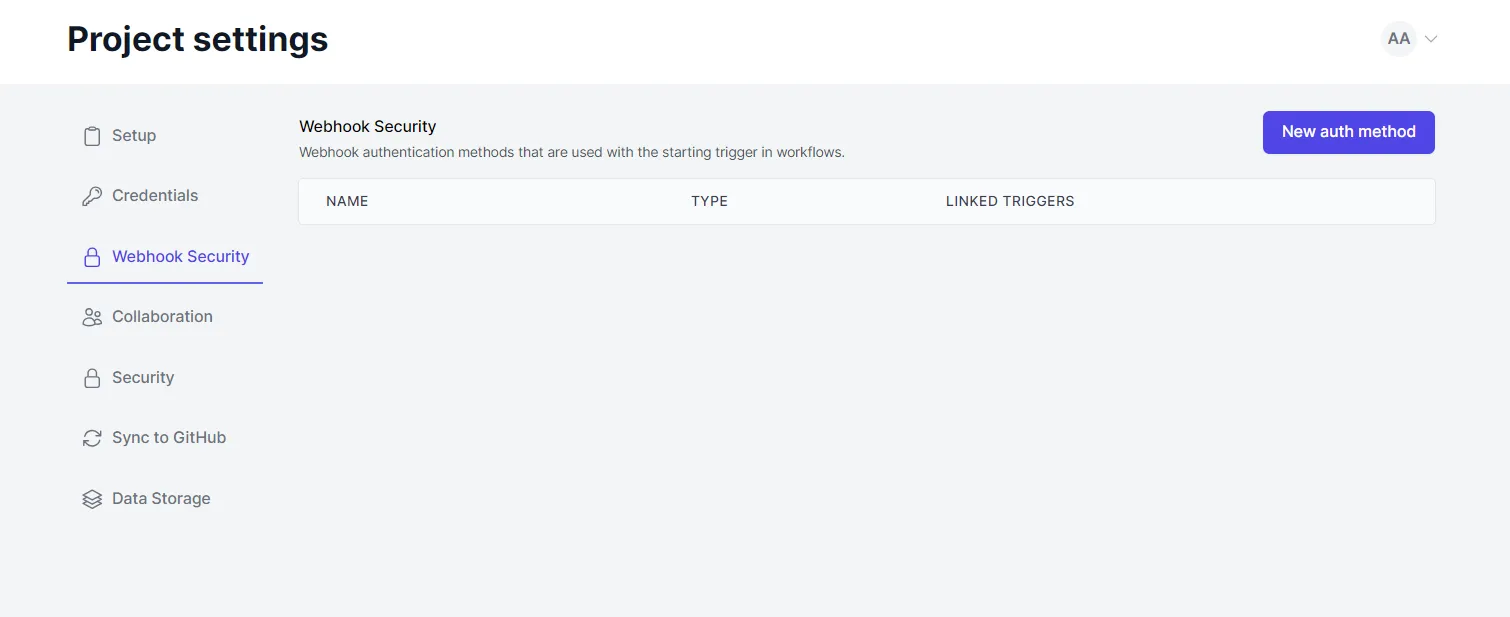
Después de hacer clic en New auth method, elige el tipo: Basic HTTP o API Key
Authentication.

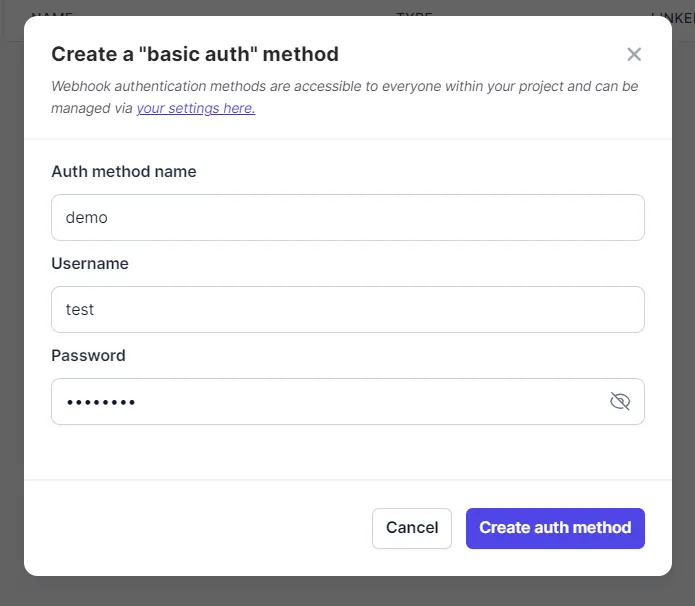
Basic Auth
Para Basic Auth, ponle un nombre, elige un nombre de usuario y una contraseña, y
haz clic en Create Auth Method.
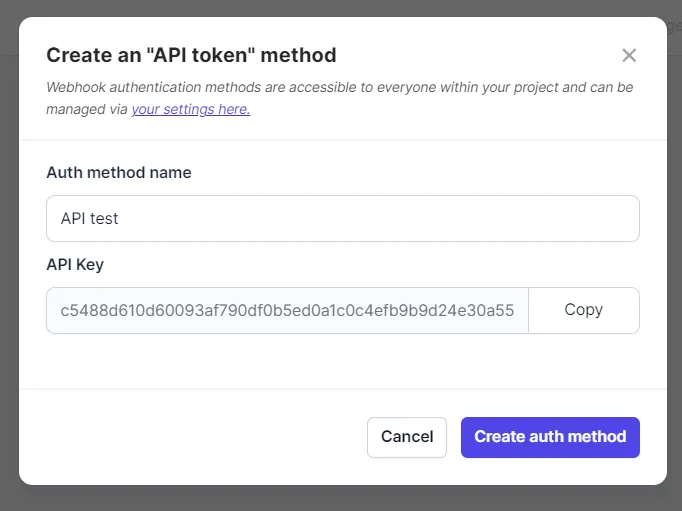
API Key
Para API Key, solo elige un nombre y haz clic en Create Auth Method. Se genera
una clave de API para ti.
En esta página también puedes editar o eliminar tus métodos de autenticación.
// screenshot
Cuando agregas un método de autenticación a un webhook, aparece en
Linked Triggers.


Agregar autenticación desde un workflow
En tus workflows puedes usar los métodos de autenticación que creaste en
Project Settings, o crear uno nuevo.
Cuando hagas clic en Add authentication, en Webhook Authentication,
selecciona uno o varios métodos existentes, o haz clic en
Create a new webhook auth method. Consulta las secciones Basic Auth y
API Key de arriba para ver cómo agregarlos.
Cuando agregas un método de autenticación, aparece en la configuración del trigger webhook.
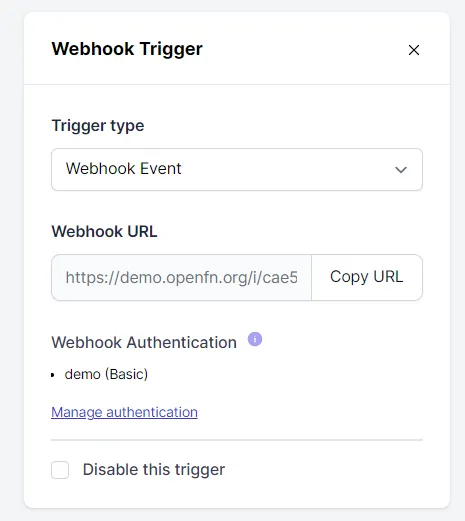
Solo las solicitudes que usen estos datos de autenticación obligatorios podrán enviar datos a tu workflow.